El protocolo Asgard
Cómo funciona, por orden.
Seis pasos, en el orden en que ocurren de verdad. Cada uno está escrito primero de forma sencilla. El mecanismo exacto va debajo, para abrirlo o dejarlo estar.
Paso 01
Demostrar que eres tú
Antes que nada tu teléfono crea dos identidades para ti y guarda las dos. Cuando alguien comprueba que un mensaje viene realmente de ti, comprueba las dos. Romper una no basta.
La versión técnica
Ed25519 para la firma clásica y CRYSTALS-Dilithium para la poscuántica. El otro extremo verifica ambas firmas en cada clave de identidad, así que falsificar una identidad exige romper los dos esquemas.
Paso 02
Ponerse de acuerdo en un secreto
Dos teléfonos que no se han visto nunca tienen que acordar un secreto sin llegar a decirlo en voz alta. Lo hacen dos veces, con dos matemáticas sin relación entre sí, y mezclan los dos resultados. Si una resulta rompible, el secreto aguanta igual.
La versión técnica
X25519 ejecutando X3DH, junto a CRYSTALS-Kyber. Los dos secretos compartidos se combinan con HKDF, de modo que la clave de sesión solo es tan débil como la más fuerte de las dos suposiciones.
Paso 03
Una cerradura nueva para cada mensaje
El ratchet deriva nuevas claves de mensaje y elimina el material antiguo a medida que avanza. Esto limita la exposición del texto cifrado pasado, pero no borra mensajes ya almacenados en un dispositivo.
La versión técnica
AES-256-GCM y Double Ratchet, con X25519 y CRYSTALS-Kyber1024 combinados en los pasos asimétricos. La eliminación correcta de claves y los intercambios nuevos son necesarios para la protección prevista.
Paso 04
Cuando alguien se va
Cuando un miembro sale, los demás renuevan las claves sin él. Esto protege los mensajes posteriores en el estado actualizado, pero no revoca el contenido ya recibido.
SpacesLa versión técnica
MLS (RFC 9420), con la extensión híbrida InTouch. La protección híbrida de grupos requiere las opciones de compilación y los clientes adecuados; compruebe su despliegue.
Paso 05
Reducir los metadatos de entrega
El remitente sellado reduce la información del emisor expuesta en el sobre de entrega. No hace anónimo el servicio: permanecen el enrutamiento, los horarios y el volumen, y el servidor conoce los miembros de los Spaces y quién publica.
La versión técnica
El remitente sellado reduce la información del emisor expuesta en el sobre de entrega. No hace anónimo el servicio: permanecen el enrutamiento, los horarios y el volumen, y el servidor conoce los miembros de los Spaces y quién publica.
Paso 06
Cómo nos pillarías
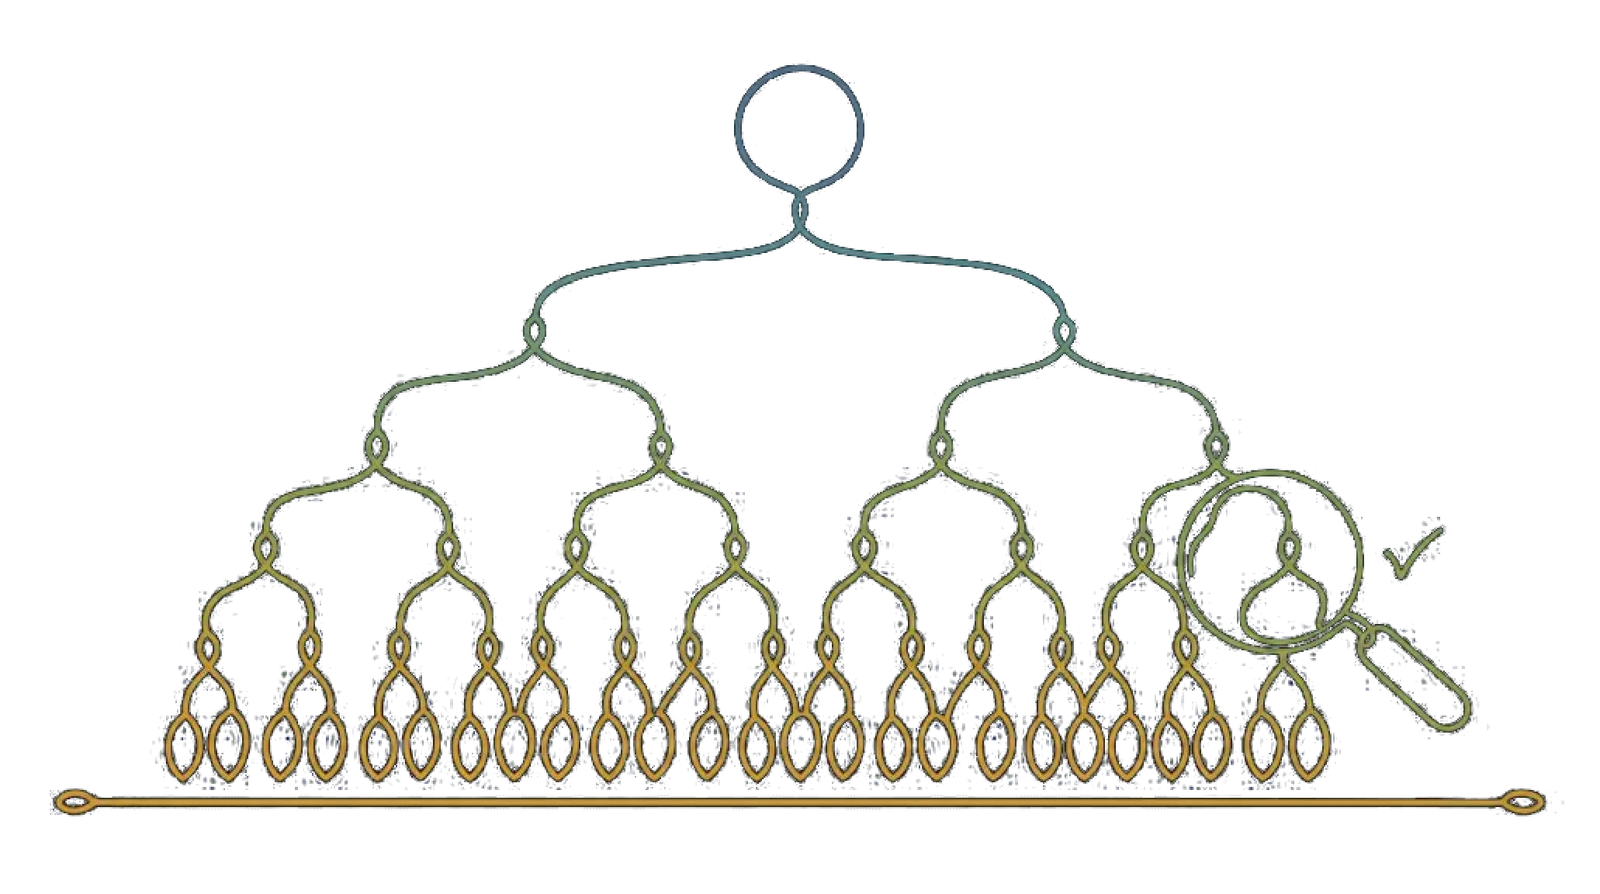
Si alguna vez te diéramos la clave equivocada, necesitarías una forma de darte cuenta. Cada clave que publicamos entra en un registro al que solo se puede añadir, y tu teléfono comprueba que la clave que recibió está realmente ahí antes de enviar nada.
La versión técnica
Los clientes comprueban las claves en historiales firmados mediante pruebas de inclusión y coherencia. Observadores independientes deben comparar historiales para detectar vistas distintas que sean coherentes por separado.
Lo que esto no protege
El servidor no puede leer el contenido protegido, pero los metadatos permanecen. Operadores de agentes y proveedores de modelos pueden procesar lo que recibe un agente. El cifrado no protege terminales desbloqueados o comprometidos ni borra copias recibidas. Consulte Seguridad para conocer requisitos y disponibilidad.
Todo ello, por escrito.
Lea el resumen del protocolo y las notas de implementación. La publicación del código fuente y una auditoría independiente completada siguen pendientes.