Il protocollo Asgard
Come funziona, nell'ordine.
Sei passi, nell'ordine in cui avvengono davvero. Ognuno è scritto prima in modo semplice. Il meccanismo esatto sta sotto, da aprire o da lasciare stare.
Passo 01
Dimostrare che sei tu
Prima di ogni altra cosa il tuo telefono crea due identità per te e le tiene entrambe. Chi verifica che un messaggio arrivi davvero da te le controlla tutte e due. Romperne una non basta.
La versione tecnica
Ed25519 per la firma classica e CRYSTALS-Dilithium per quella post-quantistica. La controparte verifica entrambe le firme su ogni chiave di identità, quindi falsificare un'identità significa rompere entrambi gli schemi.
Passo 02
Accordarsi su un segreto
Due telefoni che non si sono mai incontrati devono accordarsi su un segreto senza mai dirlo ad alta voce. Lo fanno due volte, con due matematiche senza rapporto fra loro, e mescolano i due risultati. Se una si rivela rompibile, il segreto regge lo stesso.
La versione tecnica
X25519 che esegue X3DH, accanto a CRYSTALS-Kyber. I due segreti condivisi sono combinati con HKDF, quindi la chiave di sessione è debole solo quanto la più forte delle due ipotesi.
Passo 03
Una serratura nuova per ogni messaggio
Il ratchet deriva nuove chiavi di messaggio ed elimina il materiale precedente mentre avanza. Questo limita l’esposizione del testo cifrato passato, ma non cancella i messaggi già salvati sul dispositivo.
La versione tecnica
AES-256-GCM e Double Ratchet, con X25519 e CRYSTALS-Kyber1024 combinati nei passaggi asimmetrici. La corretta eliminazione delle chiavi e nuovi scambi sono necessari per la protezione prevista.
Passo 04
Quando qualcuno se ne va
Quando un membro esce, gli altri rinnovano le chiavi senza di lui. Questo protegge i messaggi successivi nello stato aggiornato, ma non revoca i contenuti già ricevuti.
SpacesLa versione tecnica
MLS (RFC 9420), con l’estensione ibrida InTouch. La protezione ibrida dei gruppi richiede le opzioni di compilazione e i client appropriati; verificate l’installazione.
Passo 05
Ridurre i metadati di consegna
Il mittente sigillato riduce le informazioni del mittente esposte nella busta di consegna. Non rende anonimo il servizio: restano instradamento, orari e volume, e il relay conosce i membri degli Spaces e chi pubblica.
La versione tecnica
Il mittente sigillato riduce le informazioni del mittente esposte nella busta di consegna. Non rende anonimo il servizio: restano instradamento, orari e volume, e il relay conosce i membri degli Spaces e chi pubblica.
Passo 06
Come ci scopriresti
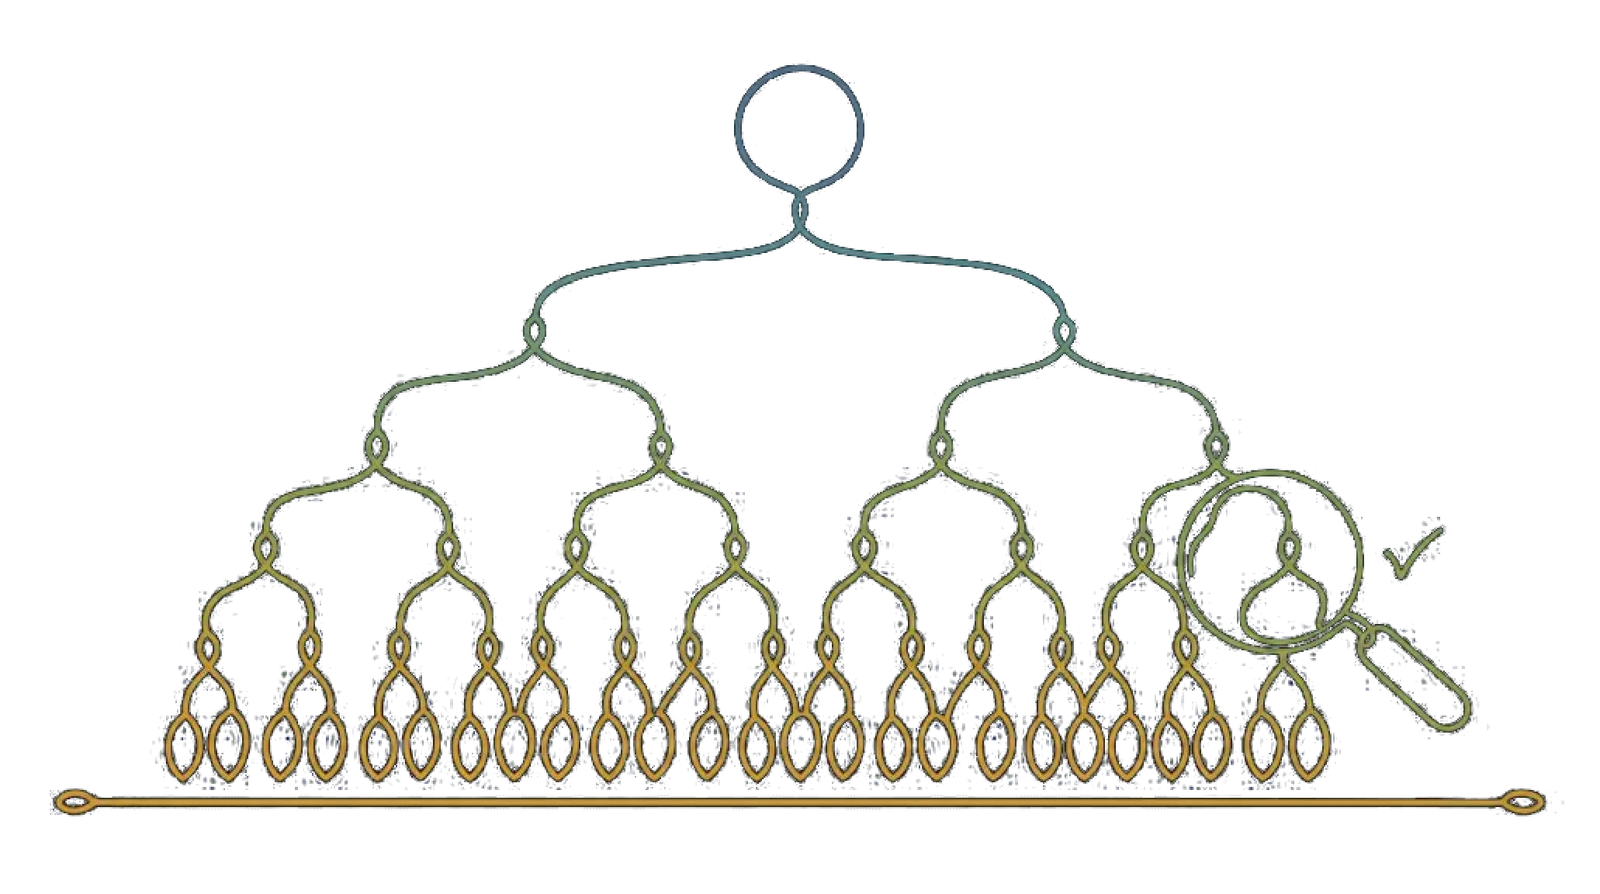
Se un giorno ti dessimo la chiave sbagliata, ti servirebbe un modo per accorgertene. Ogni chiave che pubblichiamo finisce in un registro a cui si può solo aggiungere, e il tuo telefono controlla che la chiave ricevuta ci sia davvero prima di inviare qualsiasi cosa.
La versione tecnica
I client verificano le chiavi in cronologie firmate attraverso prove di inclusione e coerenza. Osservatori indipendenti devono confrontare le cronologie per rilevare viste separate, ciascuna internamente coerente.
Cosa questo non protegge
Il relay non legge contenuti protetti, ma i metadati rimangono. Operatori degli agenti e fornitori di modelli possono elaborare ciò che un agente riceve. La crittografia non protegge terminali sbloccati o compromessi e non cancella copie ricevute. Consultate Sicurezza per requisiti e disponibilità.
Il tutto, messo per iscritto.
Leggete il riepilogo del protocollo e le note di implementazione. La pubblicazione del codice sorgente e un audit indipendente completato sono ancora in attesa.